
アカウント・ログイン・復旧
利用者ごとにアカウントを管理し、通常のパスワード登録ではメール確認を行います。確認コードには有効期限、入力回数、再送間隔の制限を設け、使い回しや連続試行を防ぎます。 パスワードはアカウント設定から変更できます。ログインできない場合は、パスワード再設定の手続きを利用します。 パスワード再設定用のリンクは期限と用途を限定し、使用後は再利用できないようにしています。再設定の完了に合わせて既存セッションを失効させます。確認待ちアカウントの本人確認や追加認証を、再設定だけで省略することはできません。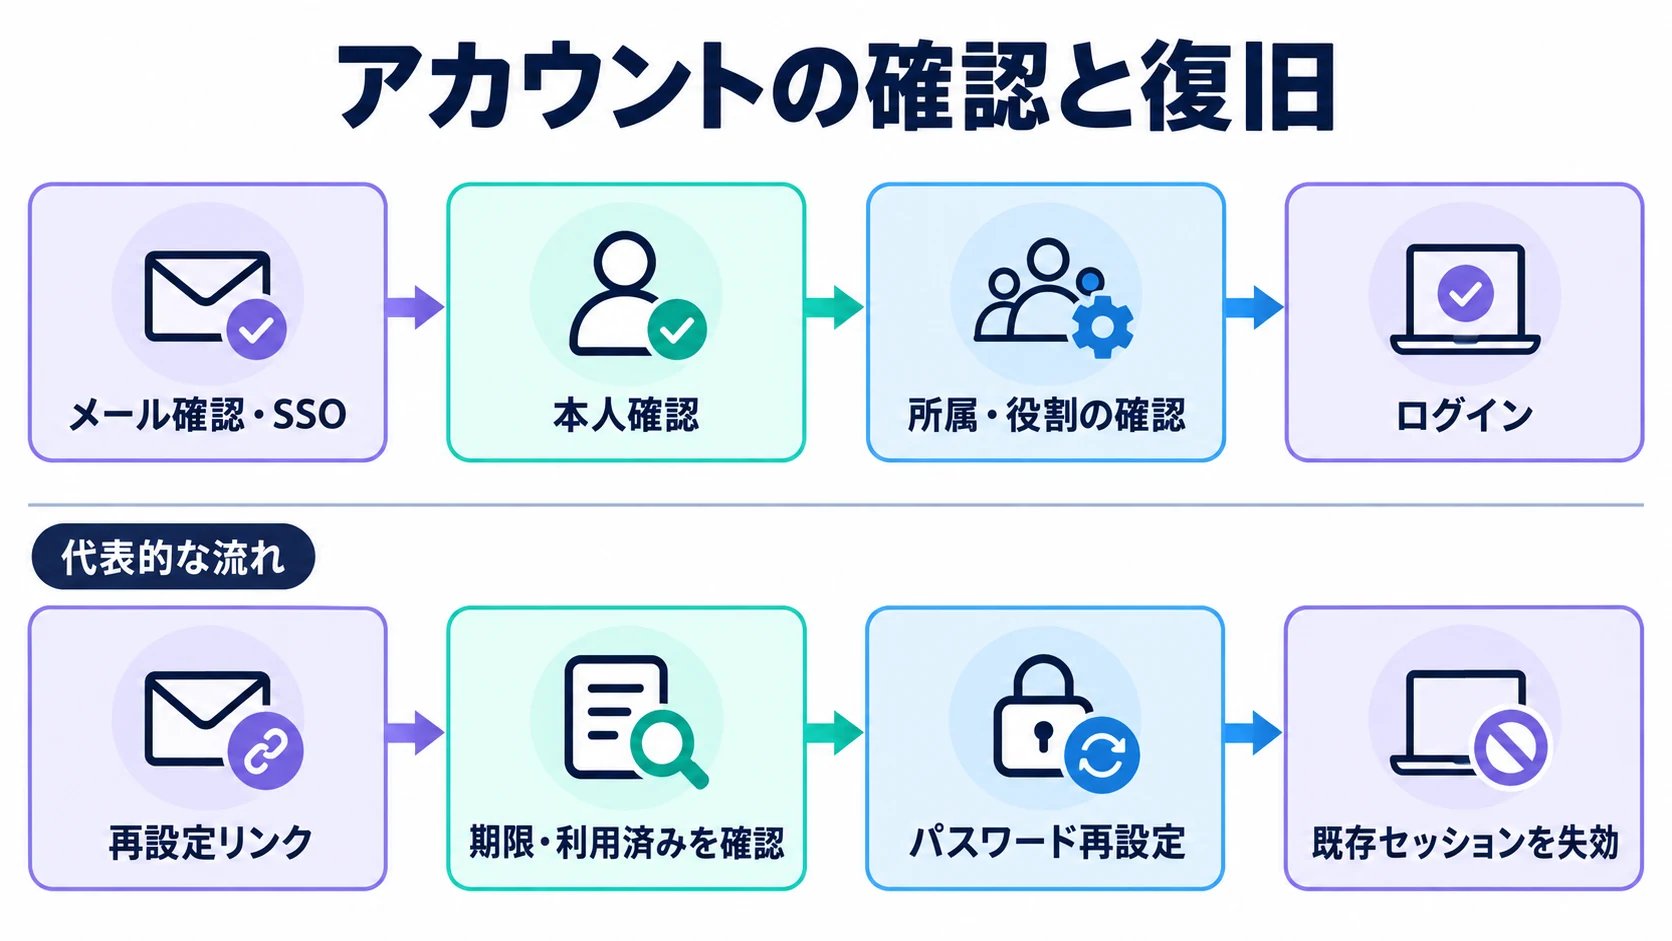
認証とアカウント復旧の代表的な流れ。
エンドポイントごとに権限を確認
エンドポイントは、アプリや外部システムから要求を受け付けるAPI・接続先です。用途に応じて認証方法と権限を確認します。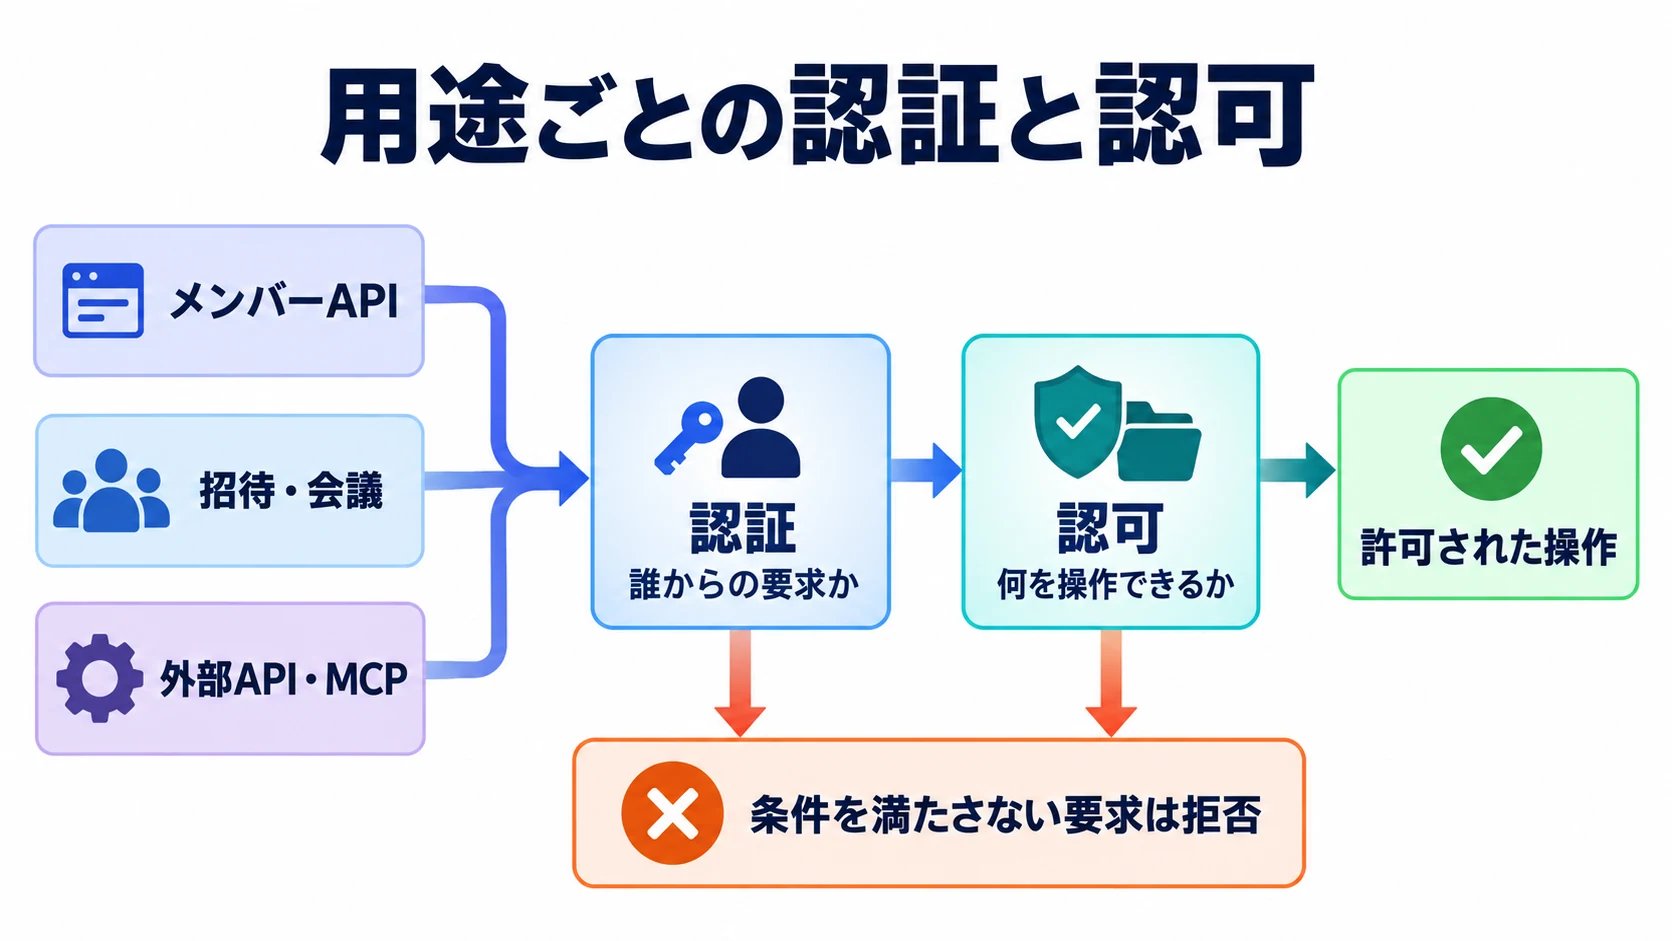
エンドポイントの用途に応じて、本人確認と対象データへの権限を照合します。
組織とデータの分離
ワークスペースごとにデータを論理的に分離し、利用者の所属、役割、データの所有者・公開範囲を照合します。会議、文字起こし、要約、請求書、時間管理データなどは、それぞれの利用条件に沿ってアクセスを判定します。 非公開データは、管理者という理由だけで無制限に閲覧できる扱いにはしていません。録音や添付ファイルの取得用URLも、元のデータへの権限を確認してから発行します。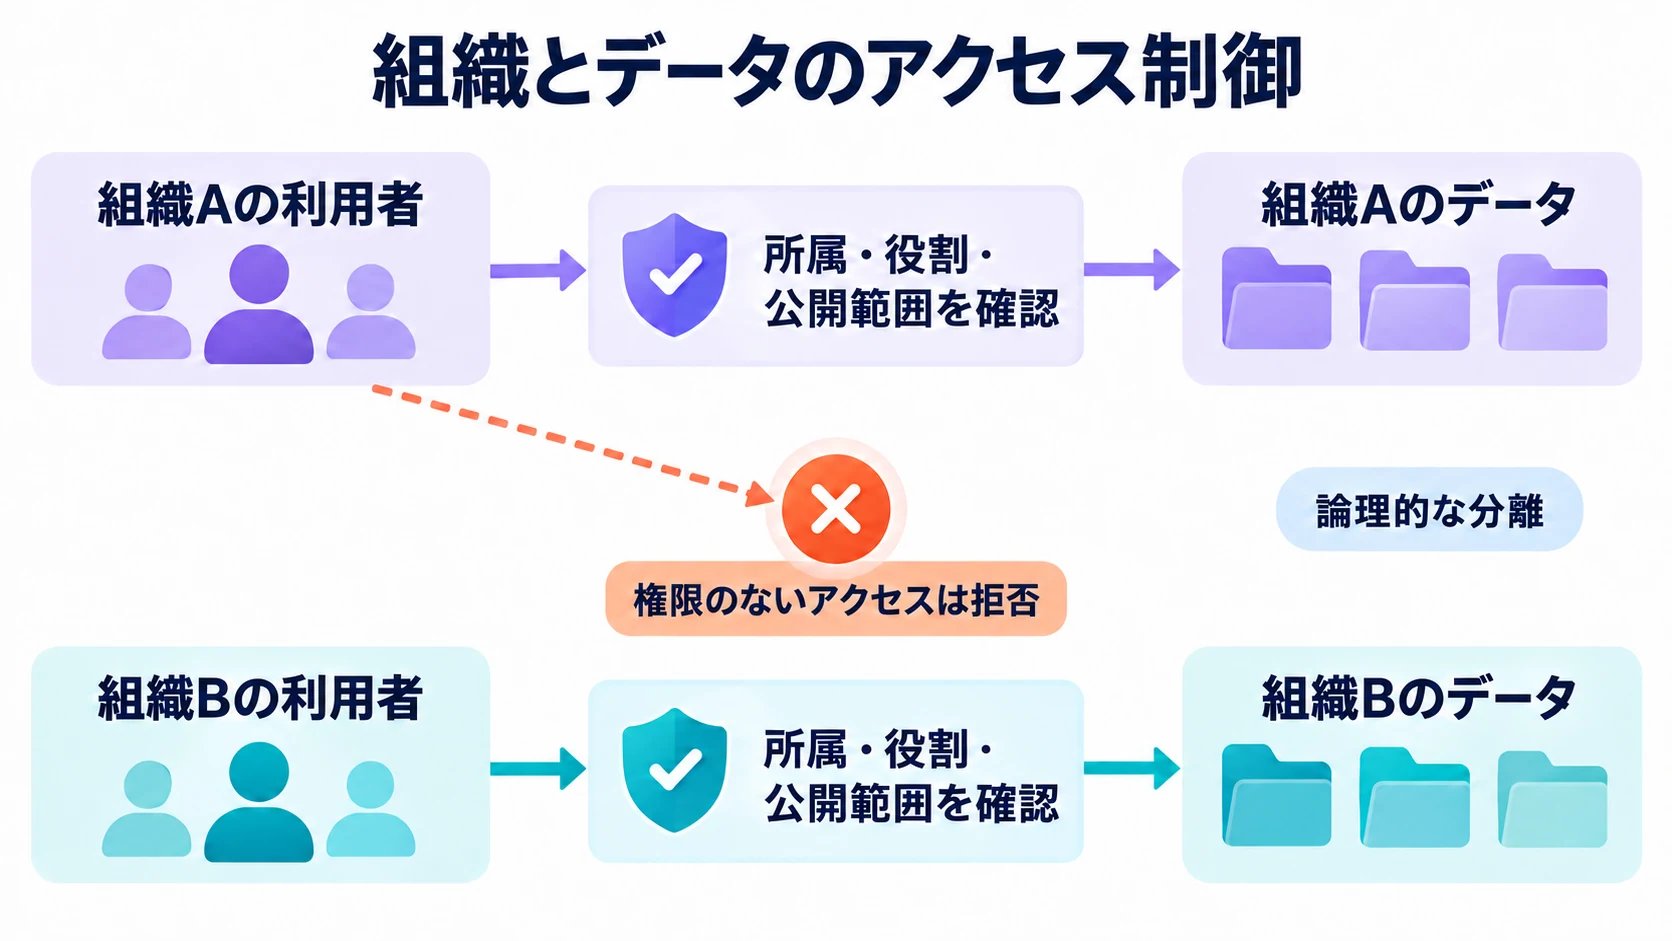
同じサービス内でも、組織やデータの権限を分けて管理します。
招待・ゲスト・会議への参加
招待には推測されにくいトークンを使い、新しい招待用トークンはハッシュ化して保存します。有効期限を設け、再送時にはトークンを更新します。企業向けの手動招待でも、実行者の権限、メール・ドメイン、プランなどの条件を確認します。 ゲストは許可されたワークスペースや会議に限って参加できます。会議用の通信用トークンは参加権限を確認してから発行し、送受信などの権限を用途に合わせて設定します。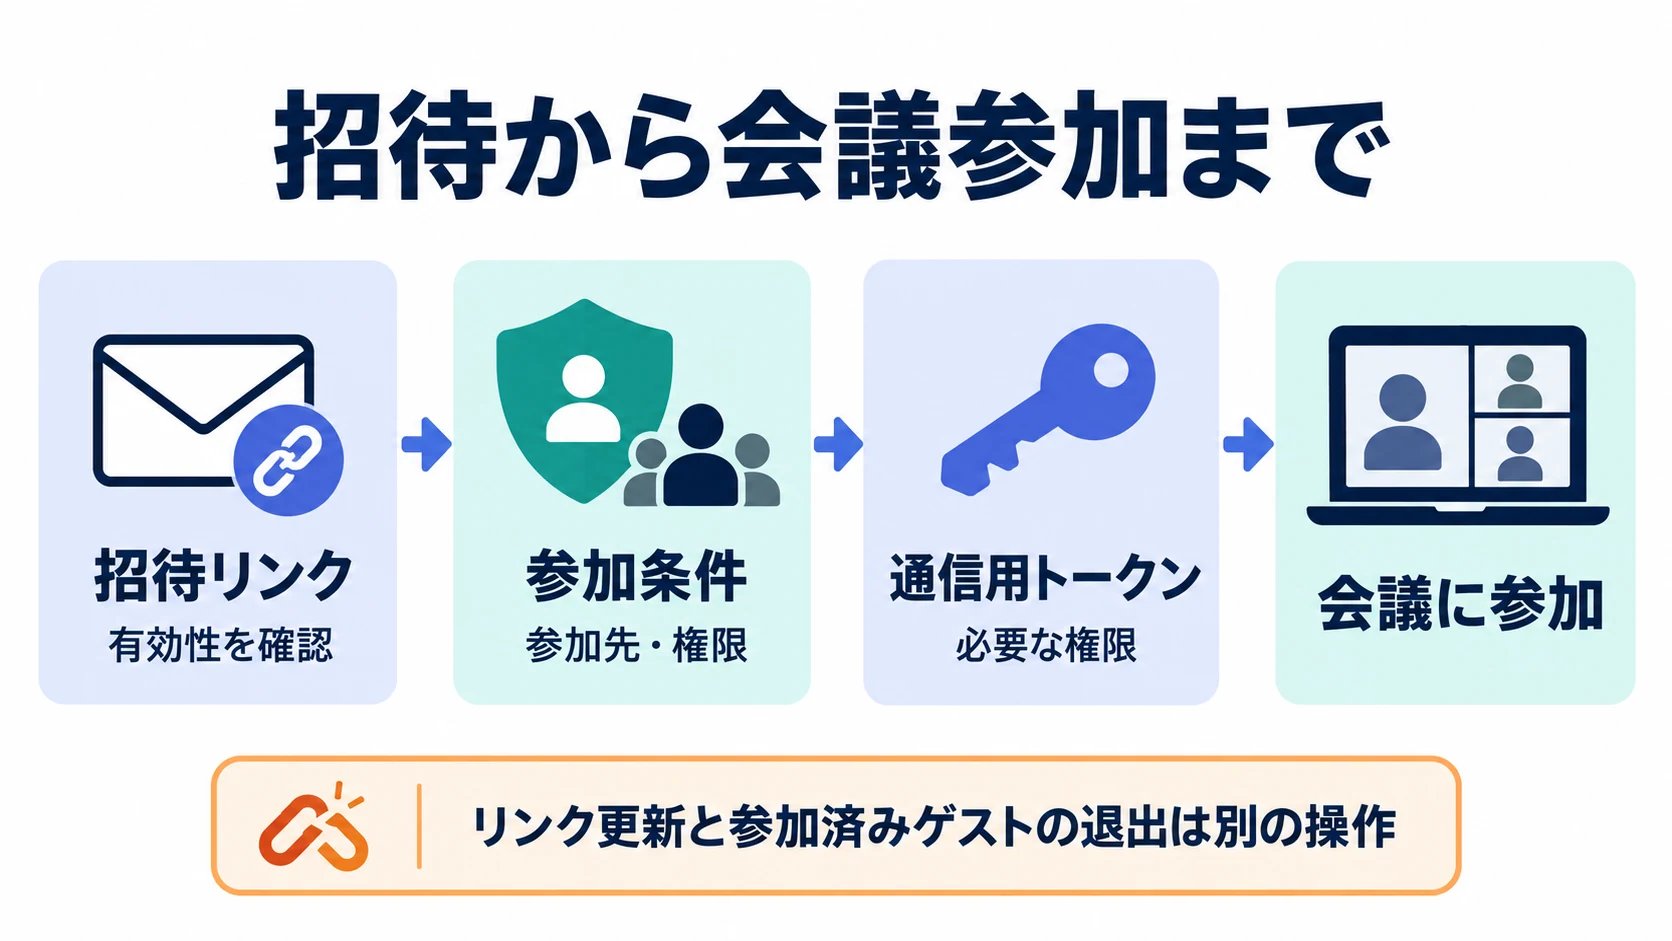
リンクの確認と会議参加の認可を経て、必要な通信用権限を発行します。
API・AIツール・処理ワーカー
外部APIキーの秘密部分はハッシュ化して保存します。スコープ(許可する操作の範囲)や接続元IPの条件で利用を制限し、個人の権限で動くキーと、組織の共有キーを区別します。 AIツール向けのMCP連携では、OAuthによる認可と、認可コードの横取りを防ぐPKCEを使います。操作時にはスコープだけでなく、現在の所属や対象データへの権限も確認します。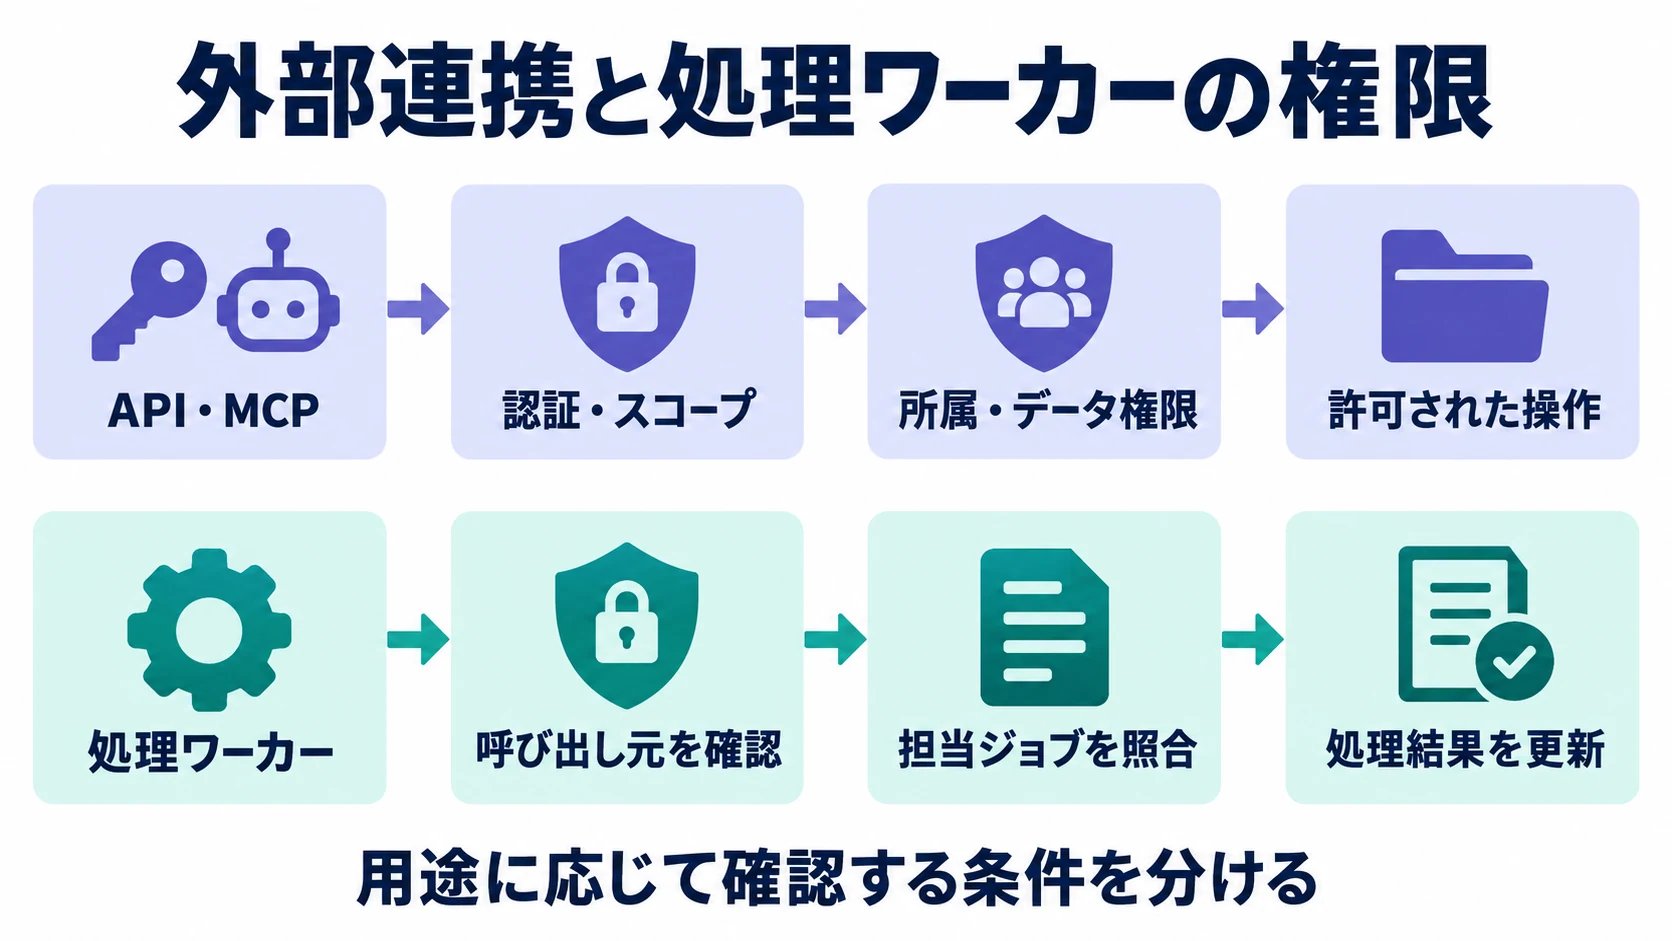
外部連携と内部処理でも、認証情報と実行対象の関係を確認します。
Webアプリケーションの攻撃対策
入力、権限、処理方法、出力をそれぞれ確認します。主な実装と、継続して点検する項目を以下に示します。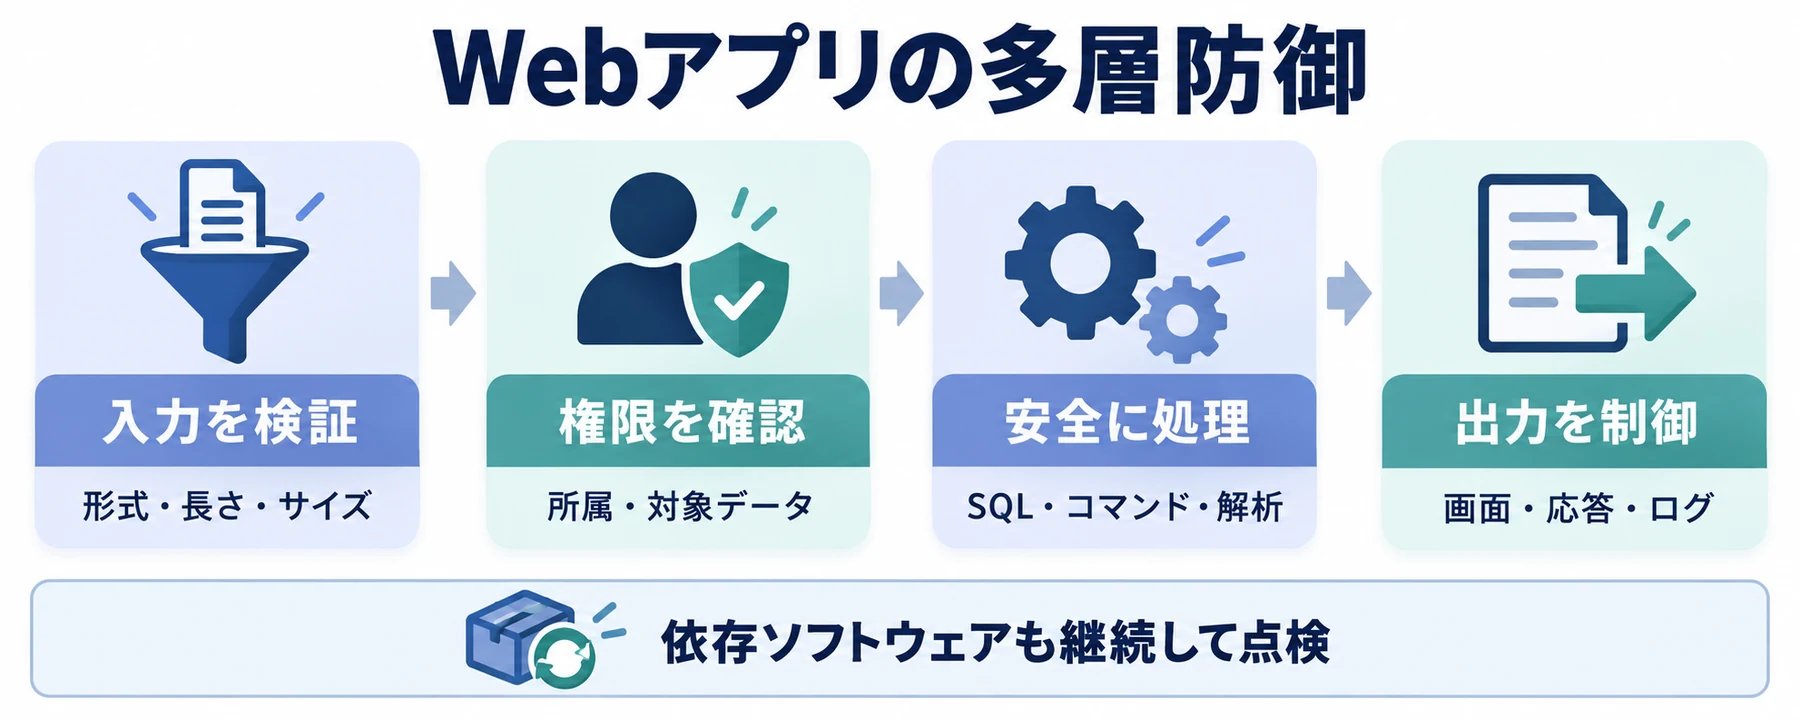
入力の検証と権限の確認を行い、安全な処理・出力につなげます。
リクエスト制限と記録
過剰な要求には、IPアドレス、ログイン中の利用者、機能などに応じた回数・容量制限を設けます。ログイン、確認コードの再送、ゲスト参加などは、悪用のリスクに合わせて個別に制御します。制限に達すると要求を抑制しますが、その事実だけで利用者を攻撃者とは判断しません。検出と遮断の考え方はインフラの対策で説明しています。 データ削除では所有関係と保存先を確認し、再試行でも別の利用者のデータを消さないようにします。ログは調査に必要な情報に絞り、本文・認証情報の出力を抑えます。識別子のハッシュ化だけで匿名化済みとは扱いません。公式リンク
公式サイト
VoicePing公式サイト
X (Twitter)
VoicePing公式X
VoicePing公式Facebook
VoicePing公式LinkedIn