
DaaSを想定した監視・画面記録の開発
DaaS(Desktop as a Service)は、クラウド上のデスクトップ環境を遠隔から利用する仕組みです。Google Cloudなどの仮想デスクトップ環境でも、この考え方が使われています。 VoicePingでは、企業の遠隔デスクトップ環境に向けて、プロセス監視、通知、画面記録を開発・検証しています。操作ミスや不審な動作の前後を振り返り、原因と影響を調べるための機能です。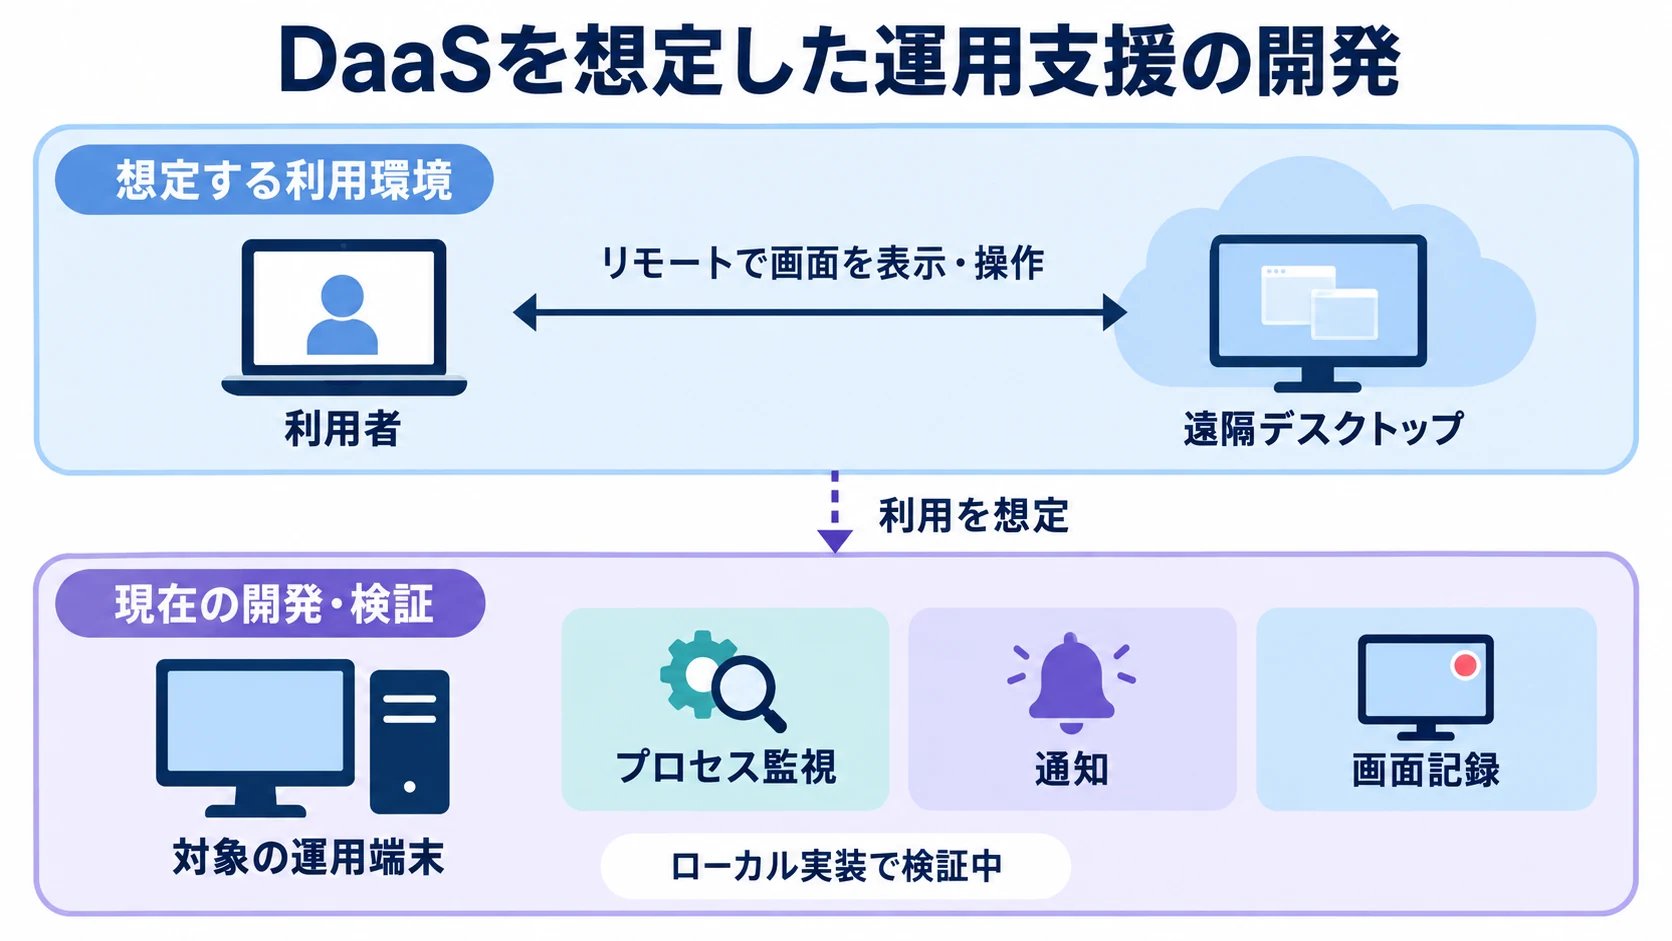
DaaS向けに開発中の監視・画面記録。
プロセス・設定・サービスの監視
監視を導入した端末では、プログラムの起動や設定変更を検知して通知します。リモートPC・サーバーの稼働状態や管理用接続も点検します。監視項目は環境によって異なります。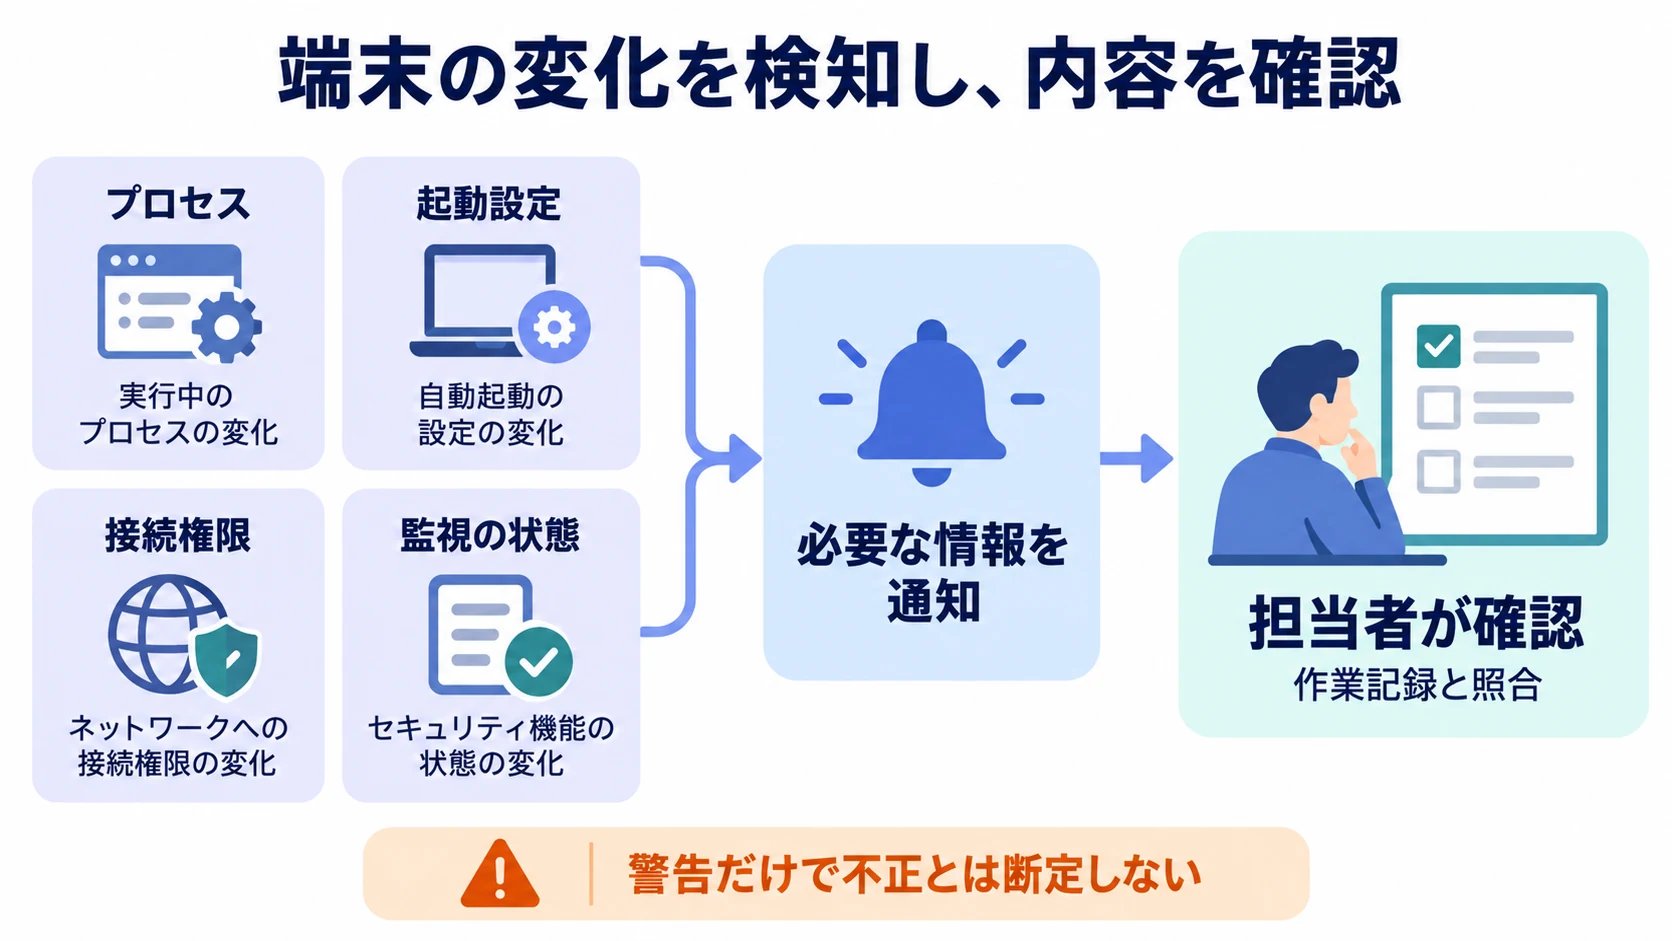
警告は調査の手掛かりです。担当者が正当な変更かどうかを確認します。
画面記録の用途とプライバシー
開発中の画面記録機能は、作業画面を一定間隔で保存し、日時を指定して見返せます。設定変更や不審なファイルを開いた前後を、プロセスや通知の記録と照合できます。未操作、ロック、スリープ中は記録を止める設計です。 現在の実装では、画像を端末内に保存し、記録ツールからネットワークへ送信しません。通知に送るのは検出理由や日時などに限り、画像、秘密鍵の内容、コマンドの引数、キー入力は送りません。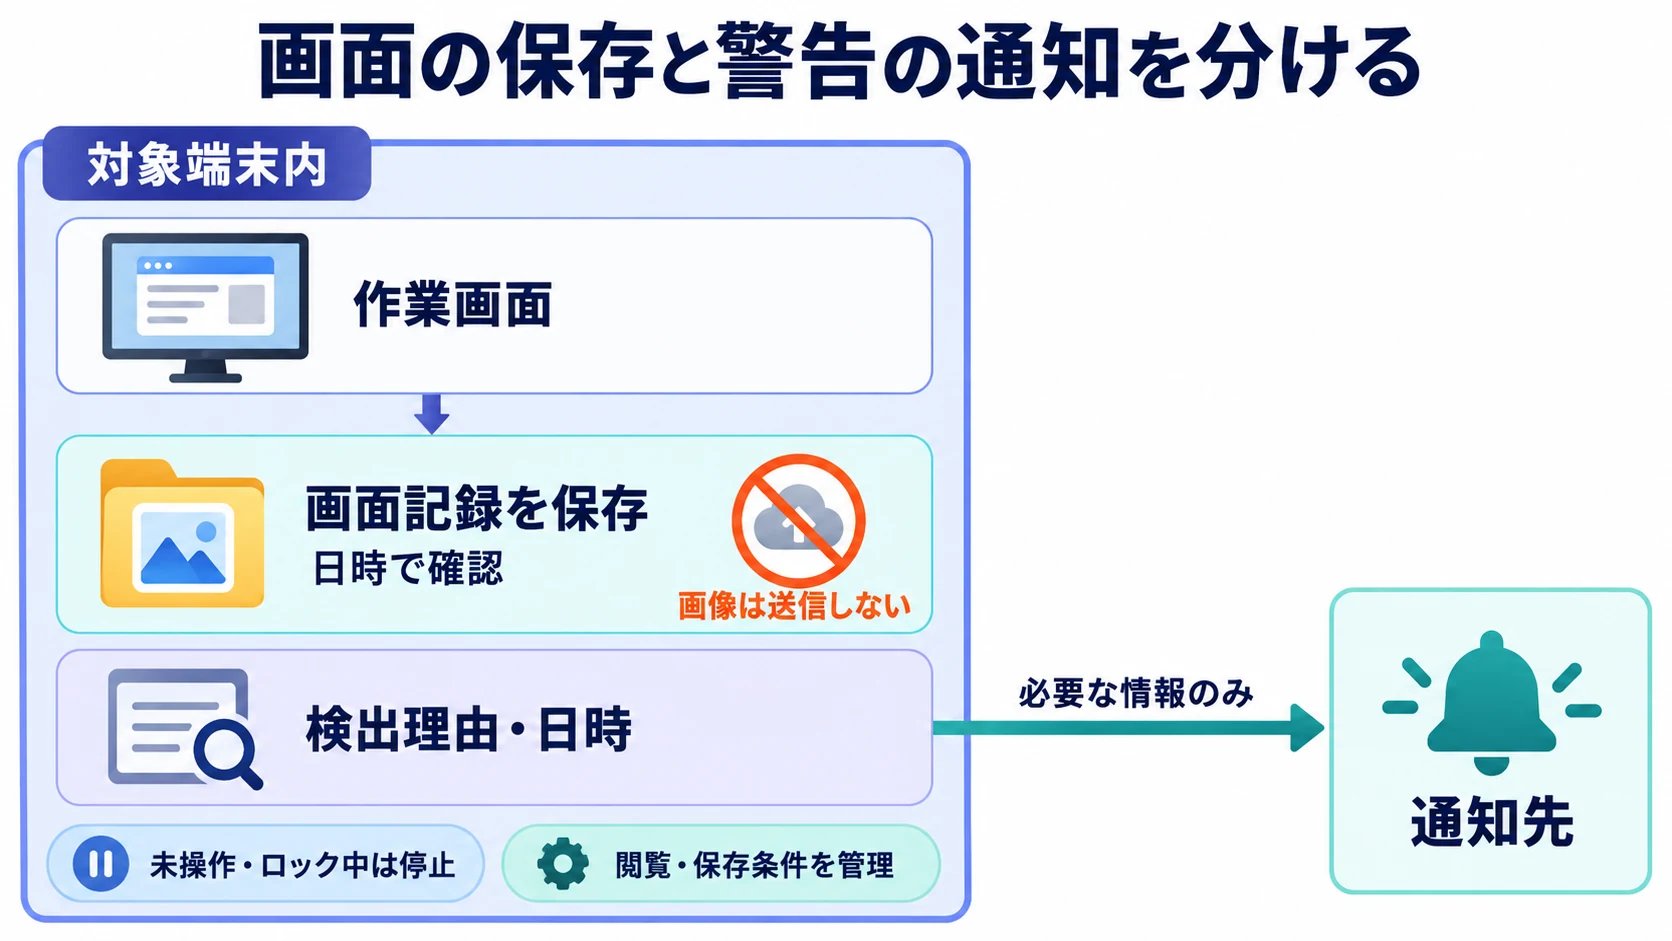
画面の保存と警告の通知を分け、通知に載せる情報を絞ります。
担当者による点検・保守
担当者は、監視結果を実際の設定・稼働状態と照合します。SSH鍵の整理、サーバーの公開範囲の見直し、不要な常駐処理・定期実行の削除を行い、変更後の動作を確認します。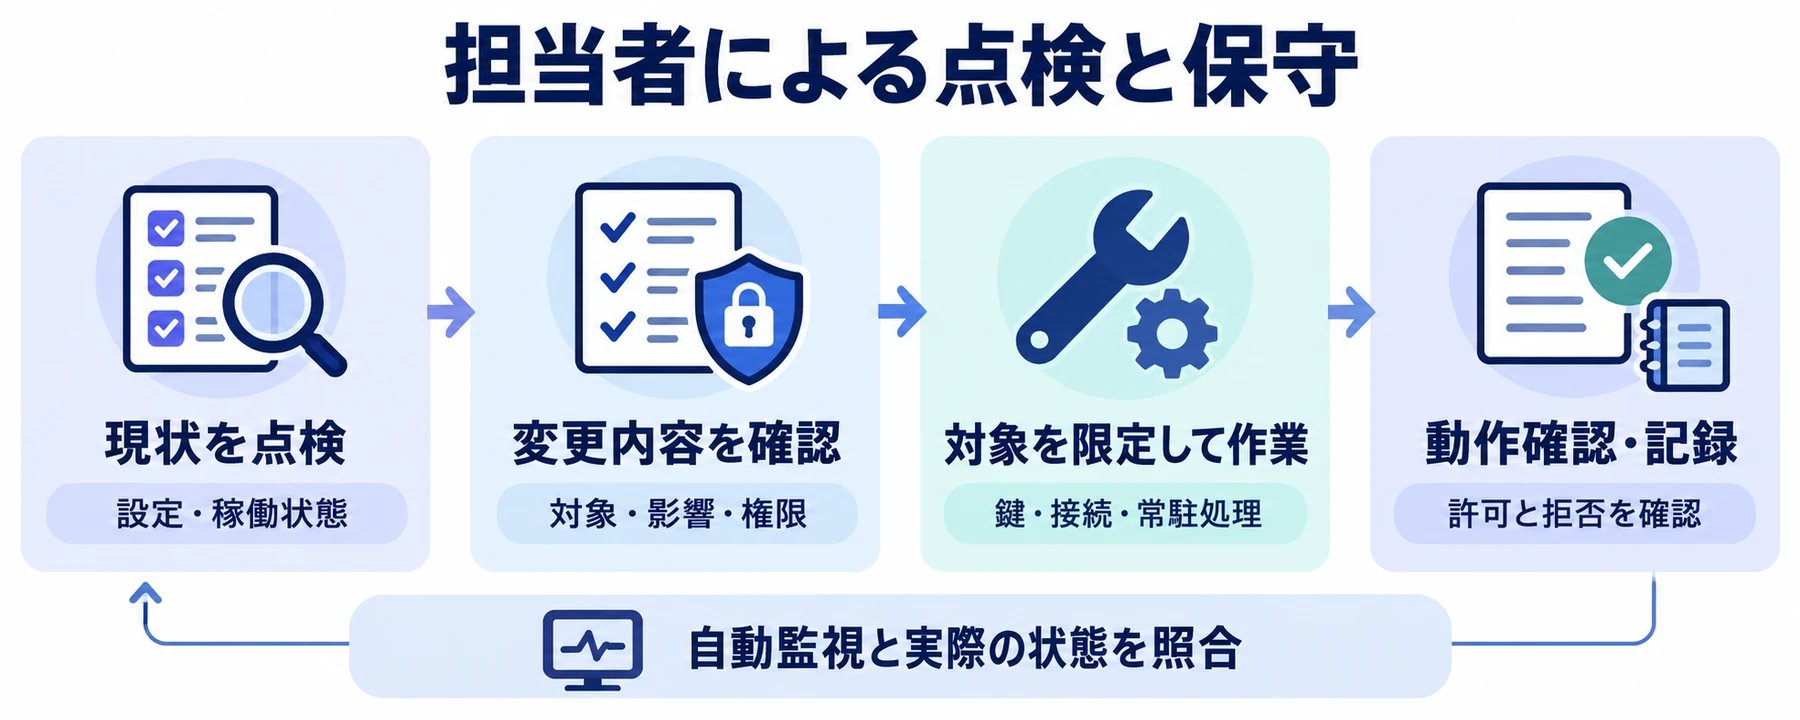
変更前の確認、対象を限定した作業、変更後の検証を一連の手順にします。
人的ミス・マルウェアが疑われる場合
発生日時、設定変更、プロセス、必要に応じて画面記録を照合し、原因と影響範囲を調べます。操作ミス、不審なソフトウェア、正当な管理作業を見分けるための確認です。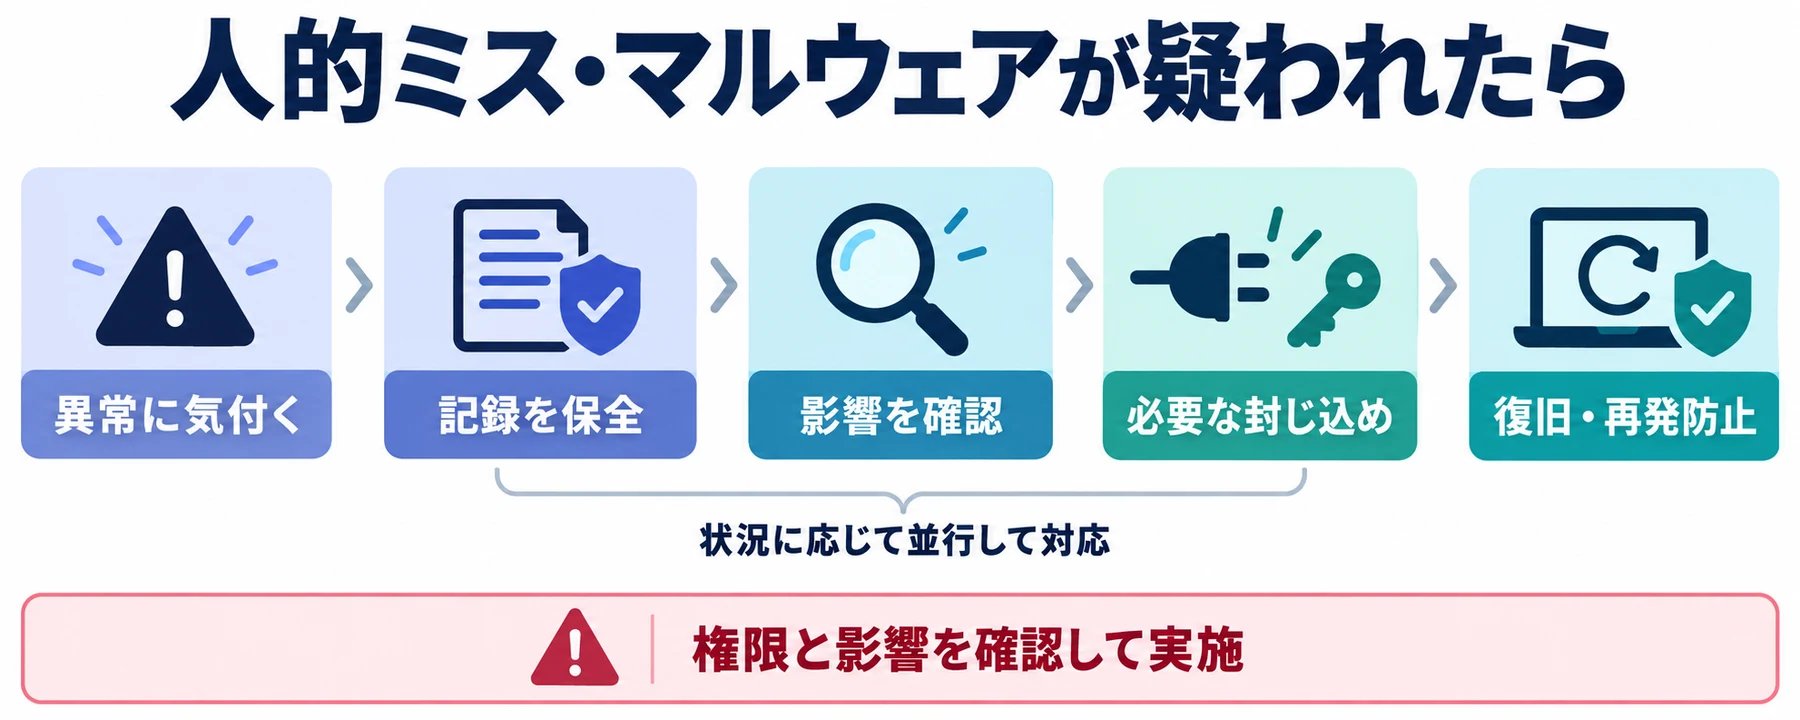
疑いの検知から調査・復旧までの対応方針です。
依存ソフトウェアの審査
サプライチェーン攻撃に備える
サプライチェーン攻撃は、ライブラリや開発ツールなど、取り込むソフトウェアを通じて不正なコードが入り込む攻撃です。よく知られた名前のパッケージでも、提供者のアカウント侵害や更新時の改ざんが起こり得ます。 導入・更新時の審査対象には、直接使うライブラリと、その依存先を含めています。ビルドツール、拡張機能、実行ファイル、AIモデルの読み込みコードも対象です。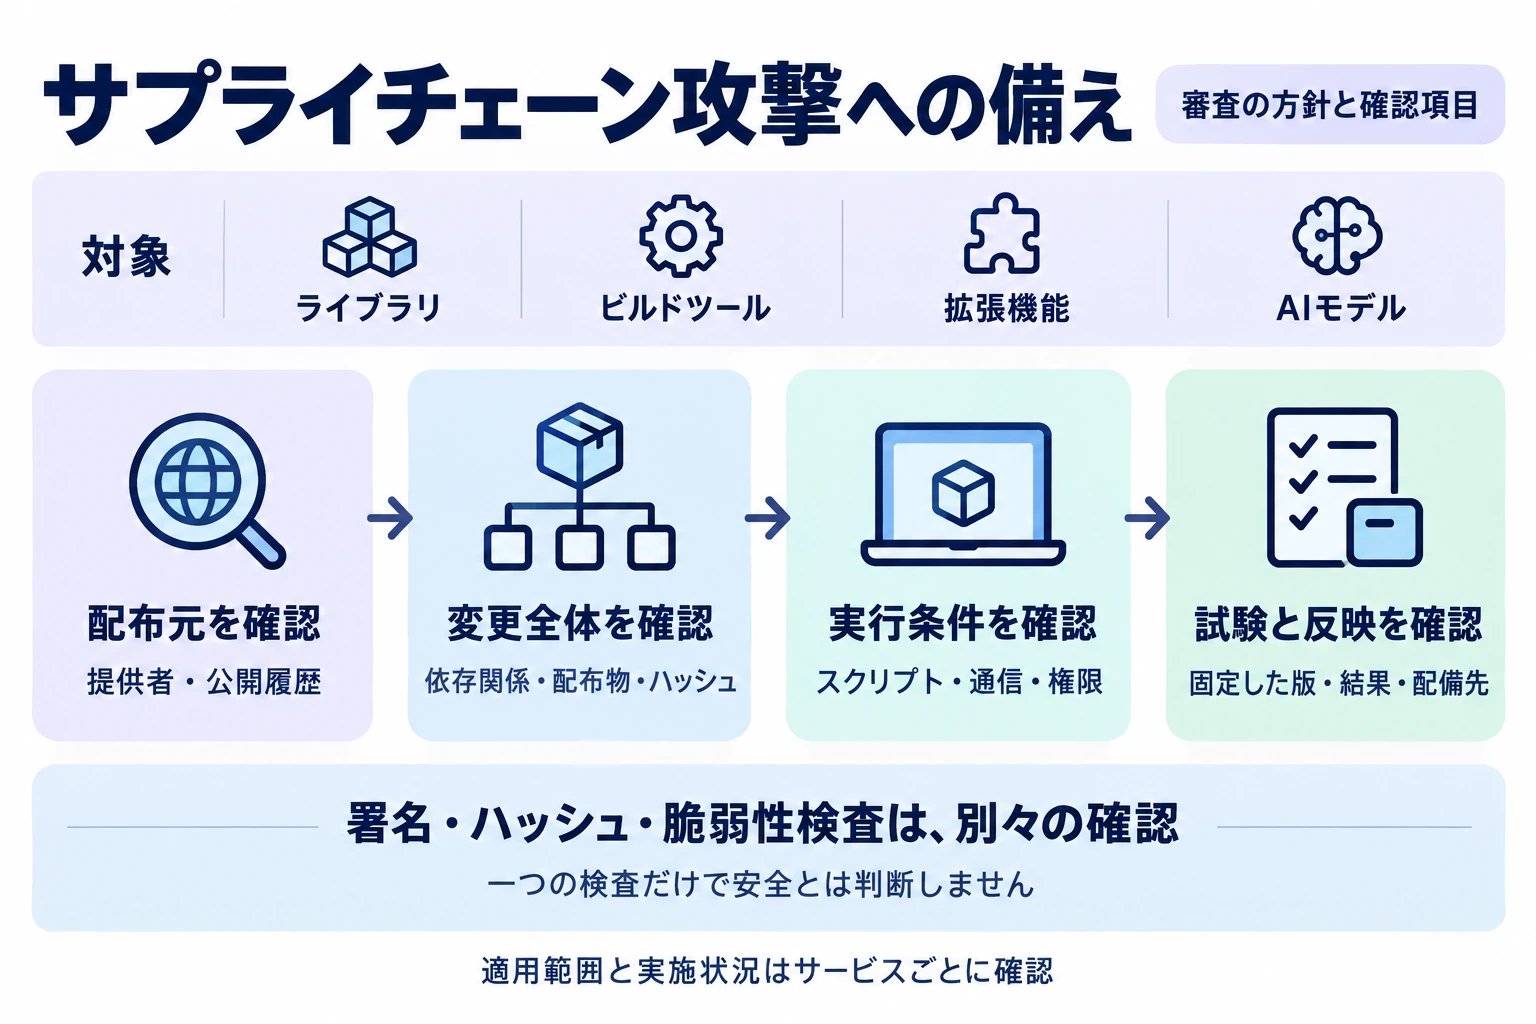
配布元と内容を確認し、隔離した環境で試験してから導入します。
導入前に確認する内容
ハッシュはファイルの一致、署名は配布元、脆弱性検査は既知の問題を確認するために使います。確認できる範囲が異なるため、これらを組み合わせて審査します。単独の検査で不正なコードをすべて見つけられるわけではありません。
実施記録と適用範囲
これまでに、依存関係の棚卸し、配布物の確認、導入時スクリプトを無効にした試験、脆弱性への対応、隔離環境での回帰試験を行っています。一部の翻訳モデル実行環境では、モデルの版を固定し、ファイルのハッシュも照合しています。 独自コードを読み込むAIモデルでは、モデル本体と読み込みコードの両方を審査します。APIの入力検証も別に行います。AIの出力や外部文書の指示を、コード実行や権限変更の許可として扱うことはありません。 審査の適用範囲や導入状況はサービスによって異なり、既存の依存ソフトウェアも継続して確認しています。導入前の審査で判断材料が足りない場合や不審な挙動が残る場合は、追加確認が済むまで導入・実行を保留する方針です。 不審な実行を検知した場合は、追加実行を止め、記録を保全して影響を調べます。ライブラリの確認先と更新実績
直近の点検では、直接・間接の依存ライブラリを棚卸しし、npmの脆弱性情報、OSV、Goの脆弱性データベースと、各開発元のセキュリティ情報・変更履歴を照合しました。配布物の確認と隔離試験を経て更新し、配備後の動作を確認しています。- Samlify 2.15.1:SAML認証のライブラリを更新し、署名の検証や同じ認証応答の再利用を拒否する試験を行いました。開発元のセキュリティ情報
- Nodemailer 10.1.7:メール処理のライブラリを更新し、宛先アドレスの解釈を試験しました。開発元のリリース情報
- pgx 5.11.0:PostgreSQL接続ライブラリを更新し、不正な入力の拒否と接続・問い合わせ処理を試験しました。開発元のリリース情報
- lib0 0.2.119:データ読み取り処理を更新し、指定された入力範囲を越えて読み取らないことを試験しました。開発元のセキュリティ情報
ミドルウェアの脆弱性情報と更新対応
Webサーバー、実行基盤、データベースの脆弱性情報を公式サイトで確認し、利用状況と照合して更新します。以下は、2026年10月22日時点の手順と実施例です。直近の更新で参照した公式サイト
古いバージョンに修正を取り込む「バックポート」もあるため、バージョン番号に加え、配布元の修正履歴や必要なソース変更を確認します。検査結果と実際の利用条件を合わせて影響を判断します。
影響調査から稼働状態の確認まで
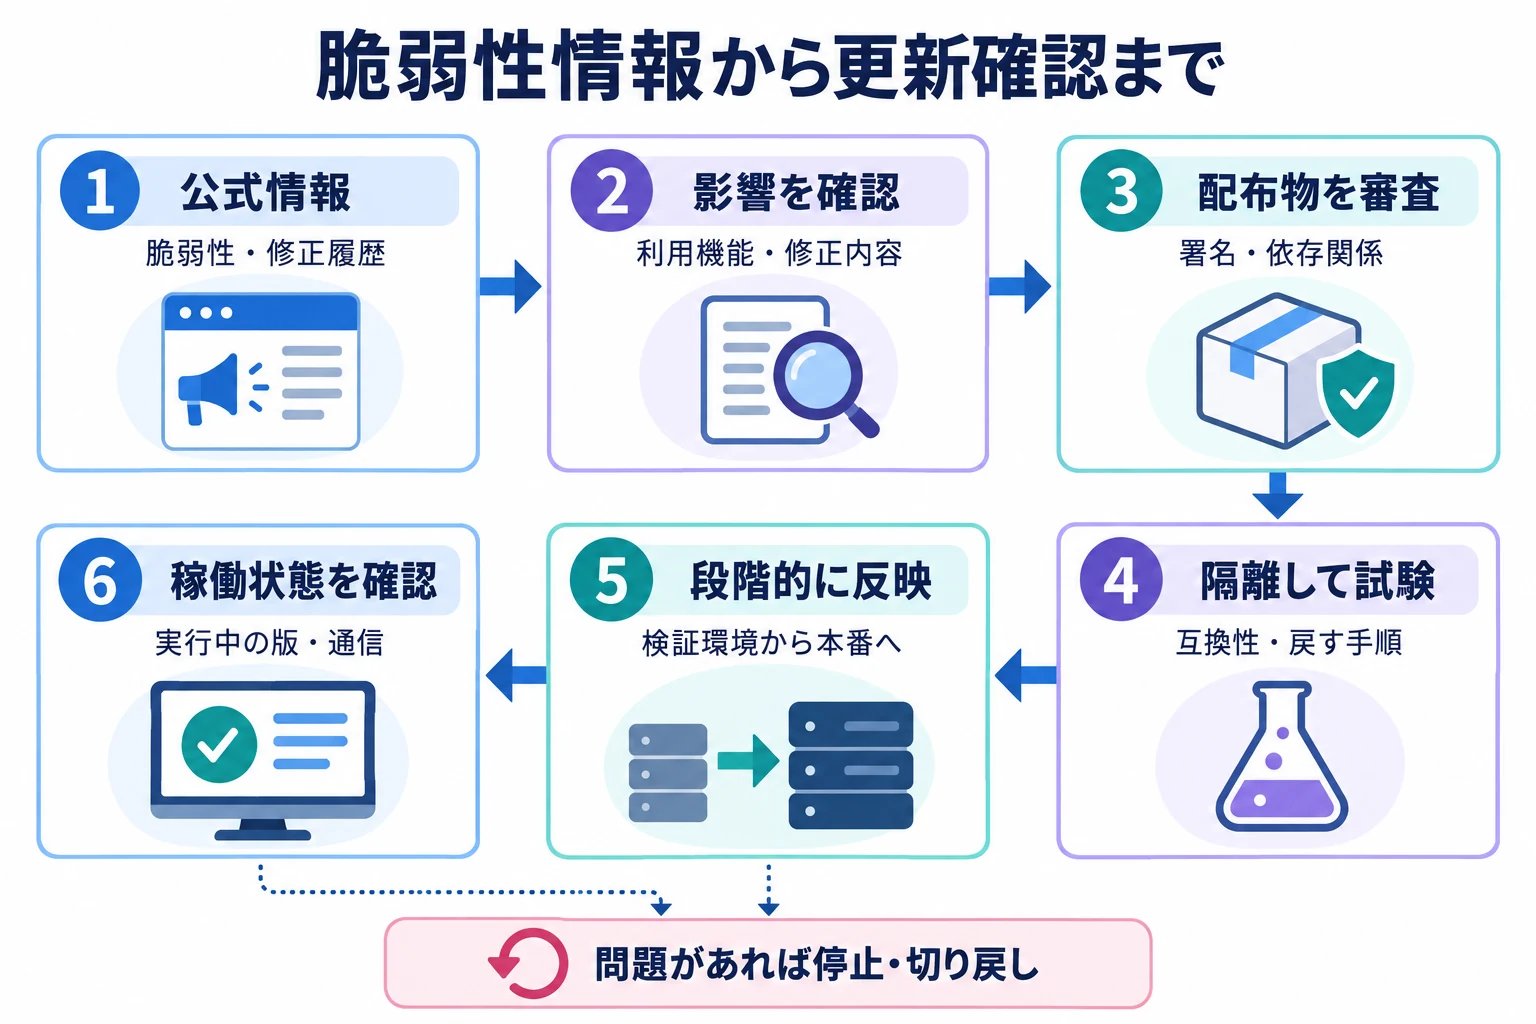
脆弱性情報の確認から、更新後の動作確認まで。
- 公式情報を確認する。 上記の参照先で、影響を受ける版、発生条件、公開された修正を確認します。
- 影響を調べる。 使用中の版、有効な機能、公開範囲、アプリからの利用方法を照合し、対応の要否と判断理由を記録します。
- 修正版を審査する。 公式の配布先、署名、ハッシュ、依存関係、導入時の処理を確認します。緊急の更新も依存ソフトウェアの審査の対象です。
- 隔離した環境で試す。 認証情報や本番データを持たない環境で、互換性、対象機能、接続の維持、旧版へ戻す手順を試験します。
- 段階的に反映する。 検証結果と復旧手順を確認し、承認された範囲で本番へ反映します。長時間の接続には終了待ちや再接続を行い、異常があれば停止・切り戻しを判断します。
- 稼働状態を確認する。 実行中のプロセスが更新後のファイルを使っているか、通信や対象機能が正常かを確認し、結果と残る対応を記録します。
直近の実施例と確認できた範囲
- Nginx(更新適用):セキュリティ修正版 1.30.6 を適用し、暗号化通信と更新後の基本動作を確認しました。
- Go(更新適用):1.27.3 で再ビルドし、試験・脆弱性検査を経て配備しました。更新後の動作も確認しています。
- MySQL 8.4.11:更新を完了し、更新後の稼働バージョンと接続を確認しました。
リリースと復旧の確認
リリース前に、変更内容、データ移行の有無、戻す手順を確認します。反映後は、実際のバージョンと稼働状態、対象機能の動作を確かめます。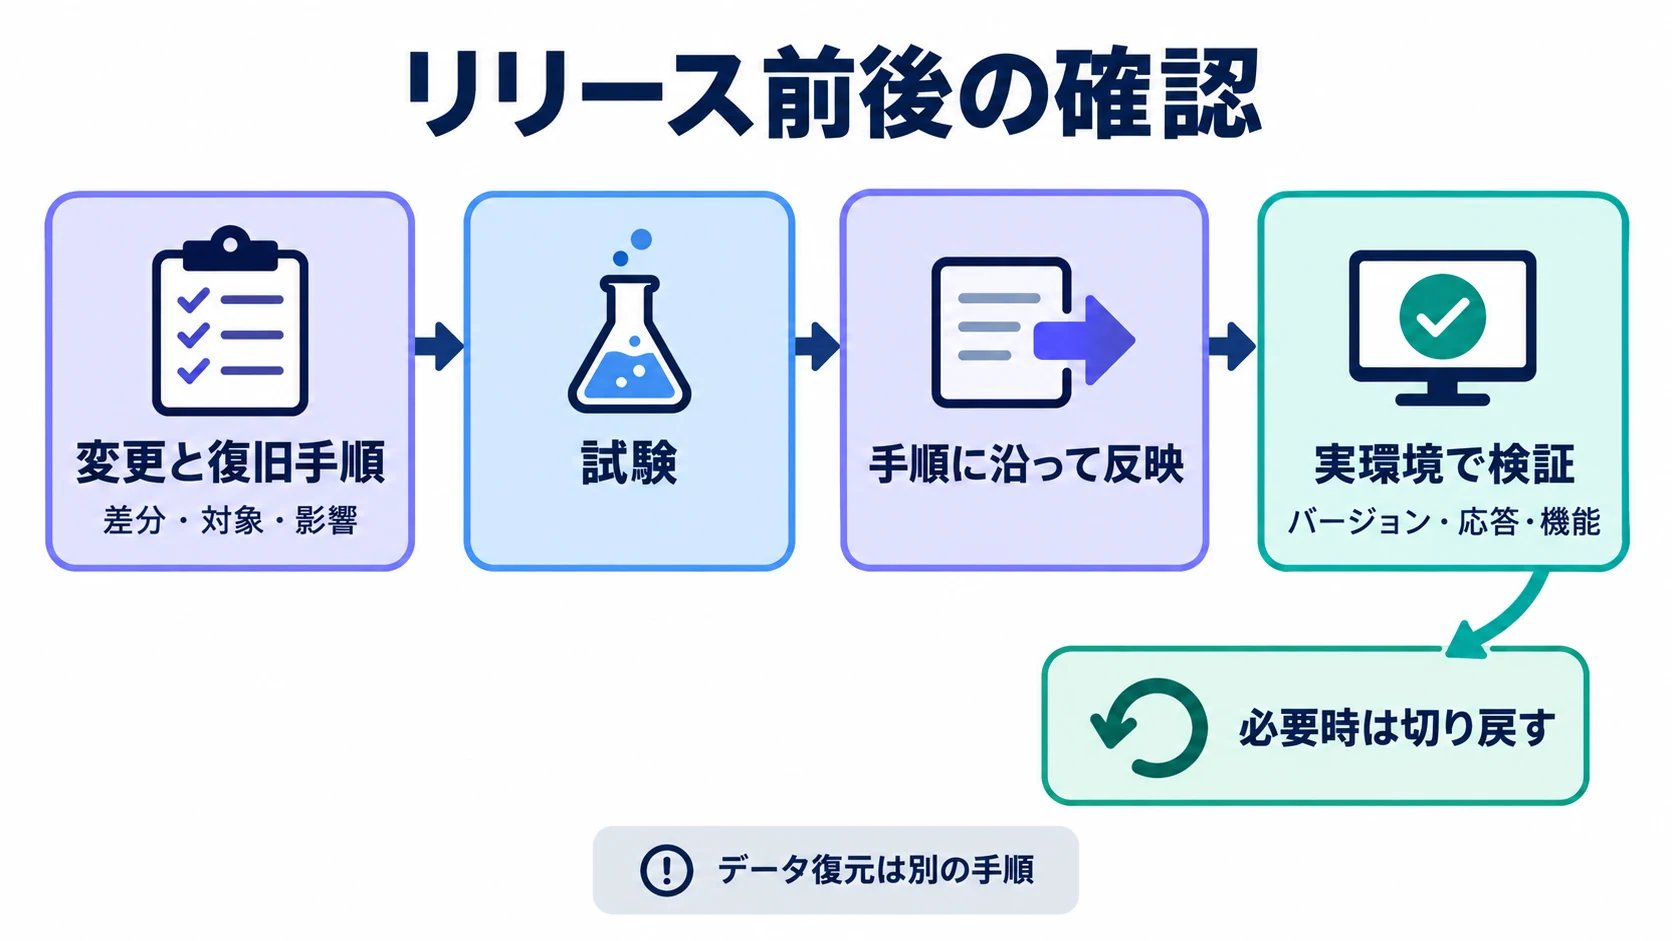
コードの更新だけで終わらず、実環境での動作を確認します。
関連するセキュリティガイド
アプリケーション
ログイン、操作権限、APIの利用制限、入力検証を説明します。
インフラ
通信の暗号化、接続制限、異常検知、バックアップと復旧を説明します。